El 27 de junio de 2017 un ciberataque nacido en Ucrania paralizó sistemas de Maersk, Mondelez, Merck o DLA Piper. En qué se diferencia de WannaCry y qué conviene revisar en la empresa.
El 27 de junio de 2017 un programa malicioso que se conoce como NotPetya, una variante de la familia Petya, se propagó por las redes de empresas de varios países y paralizó sus sistemas. El golpe se notó primero en Ucrania, donde el banco central informó de que varios bancos comerciales y empresas públicas y privadas habían sido atacados por un virus desconocido, y después llegó a compañías de otros países.
Quién se ha visto afectado
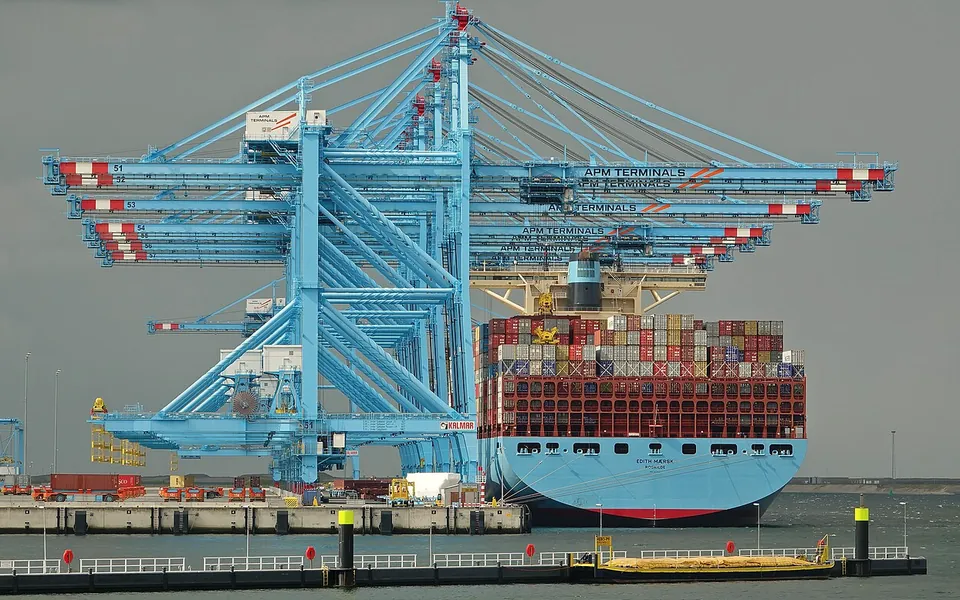
Entre los afectados que lo reconocieron figuran la naviera y operadora de puertos danesa A. P. Moller-Maersk, que declaró que sus sistemas estaban caídos en varias sedes y unidades de negocio, y cuyo operador portuario APM Terminals también sufrió el ataque; la petrolera rusa Rosneft, la farmacéutica Merck, el fabricante de alimentos Mondelez y el despacho de abogados DLA Piper. En España, el CCN-CERT, el equipo de respuesta del Centro Criptológico Nacional, emitió una alerta, y Mondelez confirmó una incidencia en sus sistemas de información a escala internacional.
Cómo funciona y en qué se diferencia de WannaCry
NotPetya cifra los archivos del equipo y, si consigue permisos de administrador, también el registro de arranque maestro, lo que deja el ordenador inutilizable. Los atacantes pedían 300 dólares en bitcoin, pero el análisis recogido por el equipo de respuesta a emergencias informáticas de Estados Unidos (US-CERT) indica que pagar probablemente no sirve: la dirección de correo para contactar con ellos fue cerrada por su proveedor y no se ha demostrado vínculo entre la clave de cifrado y la víctima, de modo que el descifrado podría ser imposible incluso pagando. Por eso se le describe más como un programa destructivo que como un secuestro de datos.
Comparte con WannaCry, el ataque de mayo, el mismo fallo de Windows, conocido como EternalBlue, que Microsoft corrigió con el boletín MS17-010 el 14 de marzo de 2017. Pero hay dos diferencias. La primera es la entrada: WannaCry buscaba en la red equipos con el protocolo de archivos SMBv1 accesible, mientras que NotPetya se distribuyó a través del programa ucraniano de contabilidad fiscal M.E.Doc. La segunda es la propagación: además del fallo, NotPetya roba credenciales de Windows y las usa con herramientas legítimas de administración, como WMIC y PsExec, para saltar de un equipo a otro, de modo que aplicar el parche no basta por sí solo.
Qué conviene revisar
El CCN-CERT aconseja actualizar el sistema operativo y las soluciones de seguridad, mantener activado el cortafuegos, usar protocolos seguros en los accesos de administración desde fuera, mostrar las extensiones de los archivos, desactivar las macros de Office y no pagar el rescate, porque no garantiza el descifrado y solo premia la campaña. Si no hay copias de seguridad, aconseja conservar los archivos cifrados antes de desinfectar el equipo, por si en el futuro aparece una herramienta de descifrado.
El US-CERT añade medidas que este ataque ha vuelto prioritarias: aplicar el parche MS17-010 y desactivar SMBv1, limitar los permisos de administración al mínimo necesario, restringir WMI y PsExec, separar la red en segmentos para que un equipo infectado no alcance a todos los demás y tener un plan de respuesta a incidentes y de continuidad del negocio. Los equipos con M.E.Doc instalado deben tratarse como sospechosos. En la práctica, hay tres revisiones concretas: las copias de seguridad, que existan, que estén fuera de la red habitual para que el virus no las cifre también y que se haya probado restaurarlas; quién puede entrar con permisos de administración y desde dónde; y el seguro de ciberriesgo, qué cubre (restauración de sistemas, interrupción de la actividad, pérdida de datos) y qué exige la aseguradora.
Para una empresa con proveedores o filiales en varios países, el riesgo no es solo el propio: un ataque en una sede o en un proveedor puede llegar a todas. Conviene saber con qué sistemas de terceros se conectan los suyos y qué ocurre con el negocio si un día no hay informática. Consulte con su asesor cómo aplicarlo a su caso.
NotPetya recuerda que no basta con parchear: la continuidad del negocio depende de copias que funcionen y de accesos controlados.
Este artículo es información general. No es asesoramiento jurídico, fiscal ni de inversión, y no tiene en cuenta las circunstancias particulares de nadie.