El 27 de juny de 2017 un ciberatac nascut a Ucraïna va paralitzar sistemes de Maersk, Mondelez, Merck o DLA Piper. En què es diferencia de WannaCry i què convé revisar a l’empresa.
El 27 de juny de 2017 un programa maliciós que es coneix com a NotPetya, una variant de la família Petya, es va propagar per les xarxes d’empreses de diversos països i va paralitzar els seus sistemes. El cop es va notar primer a Ucraïna, on el banc central va informar que diversos bancs comercials i empreses públiques i privades havien estat atacats per un virus desconegut, i després va arribar a companyies d’altres països.
Qui s’ha vist afectat
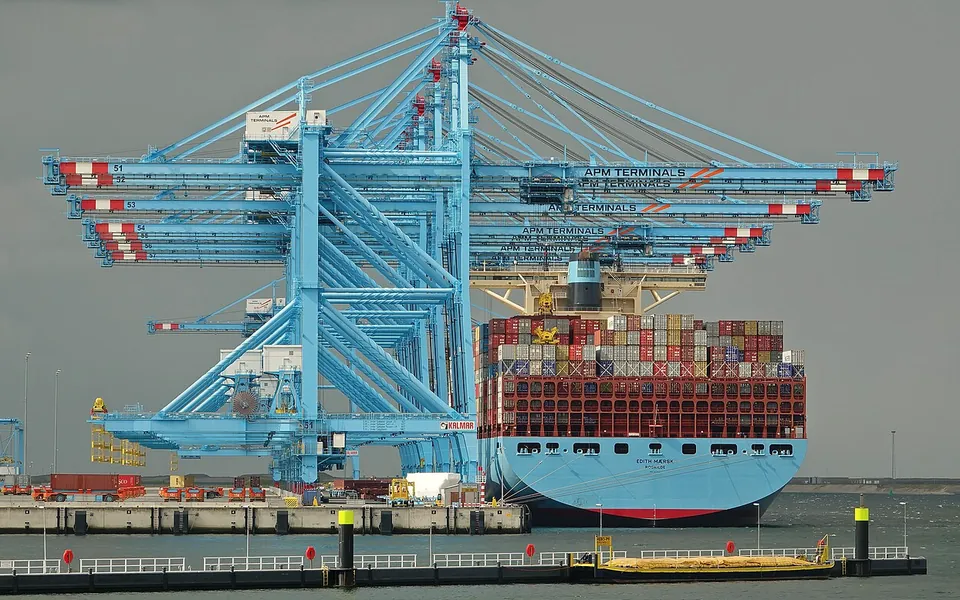
Entre els afectats que ho van reconèixer hi ha la naviliera i operadora de ports danesa A. P. Moller-Maersk, que va declarar que els seus sistemes estaven caiguts en diverses seus i unitats de negoci, i el seu operador portuari APM Terminals també va patir l’atac; la petroliera russa Rosneft, la farmacèutica Merck, el fabricant d’aliments Mondelez i el despatx d’advocats DLA Piper. A Espanya, el CCN-CERT, l’equip de resposta del Centre Criptològic Nacional, va emetre una alerta, i Mondelez va confirmar una incidència en els seus sistemes d’informació a escala internacional.
Com funciona i en què es diferencia de WannaCry
NotPetya xifra els arxius de l’equip i, si aconsegueix permisos d’administrador, també el registre d’arrencada mestre, cosa que deixa l’ordinador inutilitzable. Els atacants demanaven 300 dòlars en bitcoin, però l’anàlisi recollida per l’equip de resposta d’emergències informàtiques dels Estats Units (US-CERT) indica que pagar probablement no serveix: l’adreça de correu per contactar-hi va ser tancada pel seu proveïdor i no s’ha demostrat cap vincle entre la clau de xifratge i la víctima, de manera que el desxifratge podria ser impossible fins i tot pagant. Per això se’l descriu més com un programa destructiu que com un segrest de dades.
Comparteix amb WannaCry, l’atac de maig, el mateix error de Windows, conegut com a EternalBlue, que Microsoft va corregir amb el butlletí MS17-010 el 14 de març de 2017. Però hi ha dues diferències. La primera és l’entrada: WannaCry buscava a la xarxa equips amb el protocol d’arxius SMBv1 accessible, mentre que NotPetya es va distribuir a través del programa ucraïnès de comptabilitat fiscal M.E.Doc. La segona és la propagació: a més de l’error, NotPetya roba credencials de Windows i les fa servir amb eines legítimes d’administració, com WMIC i PsExec, per saltar d’un equip a un altre, de manera que aplicar el pedaç no n’hi ha prou per si sol.
Què convé revisar
El CCN-CERT aconsella actualitzar el sistema operatiu i les solucions de seguretat, mantenir activat el tallafoc, fer servir protocols segurs en els accessos d’administració des de fora, mostrar les extensions dels arxius, desactivar les macros d’Office i no pagar el rescat, perquè no garanteix el desxifratge i només premia la campanya. Si no hi ha còpies de seguretat, aconsella conservar els arxius xifrats abans de desinfectar l’equip, per si en el futur apareix una eina de desxifratge.
El US-CERT afegeix mesures que aquest atac ha fet prioritàries: aplicar el pedaç MS17-010 i desactivar SMBv1, limitar els permisos d’administració al mínim necessari, restringir WMI i PsExec, separar la xarxa en segments perquè un equip infectat no arribi a tots els altres i tenir un pla de resposta a incidents i de continuïtat del negoci. Els equips amb M.E.Doc instal·lat s’han de tractar com a sospitosos. A la pràctica, hi ha tres revisions concretes: les còpies de seguretat, que existeixin, que siguin fora de la xarxa habitual perquè el virus no les xifri també i que s’hagi provat de restaurar-les; qui pot entrar amb permisos d’administració i des d’on; i l’assegurança de ciberrisc, què cobreix (restauració de sistemes, interrupció de l’activitat, pèrdua de dades) i què exigeix l’asseguradora.
Per a una empresa amb proveïdors o filials a diversos països, el risc no és només el propi: un atac en una seu o en un proveïdor pot arribar a totes. Convé saber amb quins sistemes de tercers es connecten els seus i què passa amb el negoci si un dia no hi ha informàtica. Consulti amb el seu assessor com aplicar-ho al seu cas.
NotPetya recorda que no n’hi ha prou de posar pedaços: la continuïtat del negoci depèn de còpies que funcionin i d’accessos controlats.
Aquest article és informació general. No és assessorament jurídic, fiscal ni d’inversió, i no té en compte les circumstàncies particulars de ningú.