El 6 de septiembre de 2018 British Airways, del grupo IAG, comunicó el robo de datos de pago de clientes que reservaron en su web y su aplicación entre el 21 de agosto y el 5 de septiembre. Qué se sabe y qué obligaciones tiene una empresa ante una brecha.
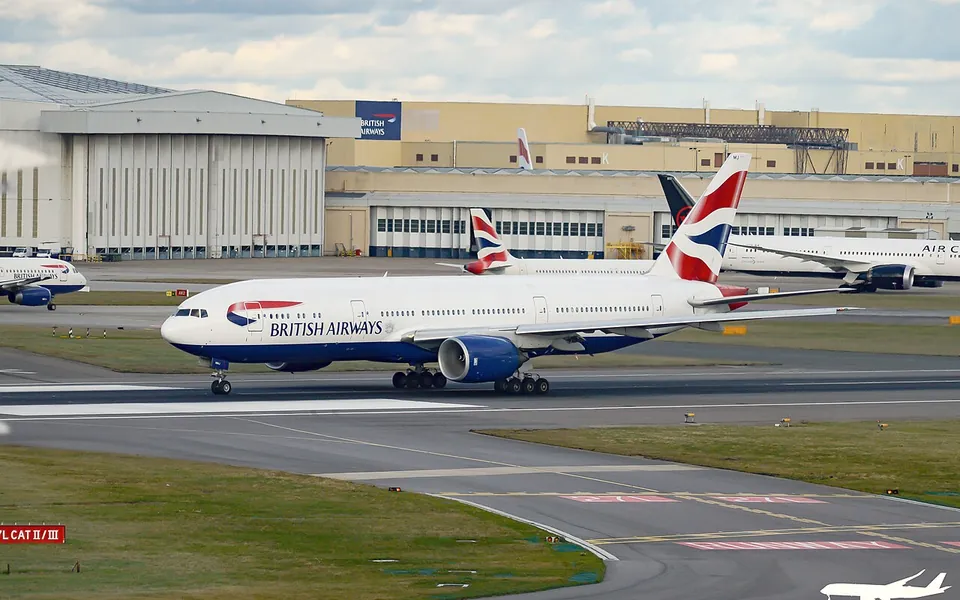
British Airways comunicó el 6 de septiembre de 2018 que investigaba, con carácter urgente, el robo de datos de clientes de su página web y de su aplicación móvil. La aerolínea, que forma parte del grupo IAG junto con Iberia, Vueling y Aer Lingus, explicó que el robo se produjo entre las 22:58 (hora británica) del 21 de agosto y las 21:45 del 5 de septiembre, y que afectó a unas 380.000 transacciones.
Qué se sabe
Según la compañía, los datos comprometidos son los nombres, las direcciones de correo electrónico, las direcciones de facturación y los datos de las tarjetas de pago de los clientes que hicieron reservas o cambios en ese periodo. British Airways precisó que no se vieron afectados los datos de viaje ni de pasaporte. Dijo también que el problema estaba resuelto, que había avisado a los afectados y que les recomendaba contactar con su banco o con su emisor de tarjetas.
El consejero delegado, Alex Cruz, pidió disculpas y aseguró que la compañía compensará a los clientes por cualquier perjuicio económico que hayan sufrido. El Centro Nacional de Ciberseguridad británico, que forma parte de GCHQ, recomendó a los clientes recientes de la aerolínea que consideren cambiar las contraseñas de sus cuentas bancarias y vigilen los movimientos sospechosos.
La aerolínea notificó el incidente a la Oficina del Comisionado de Información del Reino Unido (ICO), la autoridad británica de protección de datos. La oficina de la comisionada, Elizabeth Denham, dijo que British Airways les había informado y que estaban haciendo averiguaciones. El robo se produjo cuando el Reglamento general de protección de datos (RGPD) ya se aplicaba, desde el 25 de mayo de 2018.
Qué exige el RGPD ante una brecha
El artículo 33 obliga al responsable del tratamiento a notificar una violación de la seguridad de los datos personales a la autoridad de control sin dilación indebida y, de ser posible, a más tardar 72 horas después de haber tenido constancia de ella, salvo que sea improbable que suponga un riesgo para los derechos y libertades de las personas.
Si la notificación se hace pasadas las 72 horas, hay que explicar los motivos del retraso. El aviso debe describir la naturaleza de la violación, las categorías y el número aproximado de afectados y de registros, las posibles consecuencias y las medidas adoptadas o propuestas, y puede darse por fases si no se dispone de toda la información. Cualquier violación debe quedar documentada.
El artículo 34 añade que, cuando sea probable que la violación entrañe un alto riesgo para los derechos y libertades de las personas, hay que comunicársela también a los afectados, sin dilación indebida y en un lenguaje claro y sencillo. No es necesario si los datos estaban protegidos, por ejemplo cifrados, si se han tomado medidas que eliminan el alto riesgo o si supone un esfuerzo desproporcionado, en cuyo caso se opta por una comunicación pública. Si quien detecta la brecha es un proveedor que trata los datos por cuenta de la empresa, debe avisarla sin dilación indebida.
Las infracciones de estas obligaciones pueden sancionarse con hasta 10 millones de euros o el 2 % del volumen de negocio anual mundial, el importe que sea mayor; las de los principios básicos del tratamiento, con hasta 20 millones o el 4 %. Para fijar la sanción, la autoridad valora, entre otros factores, la naturaleza y la gravedad de la infracción, las medidas tomadas para paliar los daños y la forma en que tuvo conocimiento de ella, en particular si el responsable la notificó.
Qué conviene revisar
Una empresa puede comprobar de antemano si tiene un plan de respuesta a incidentes que diga quién decide, quién avisa y cómo se documenta, si sabe desde cuándo corre el plazo y si sus contratos con proveedores que tratan datos por su cuenta les obligan a avisarle sin demora. En España, la autoridad competente es la Agencia Española de Protección de Datos. Si le afecta, consulte con su asesor cómo aplicarlo.
El reloj de las 72 horas empieza cuando la empresa tiene constancia de la violación; por eso conviene tener el protocolo preparado antes de que ocurra.
Este artículo es información general. No es asesoramiento jurídico, fiscal ni de inversión, y no tiene en cuenta las circunstancias particulares de nadie.