El 6 de setembre del 2018 British Airways, del grup IAG, va comunicar el robatori de dades de pagament de clients que van reservar entre el 21 d’agost i el 5 de setembre. Què se sap i quines obligacions té una empresa davant d’una bretxa.
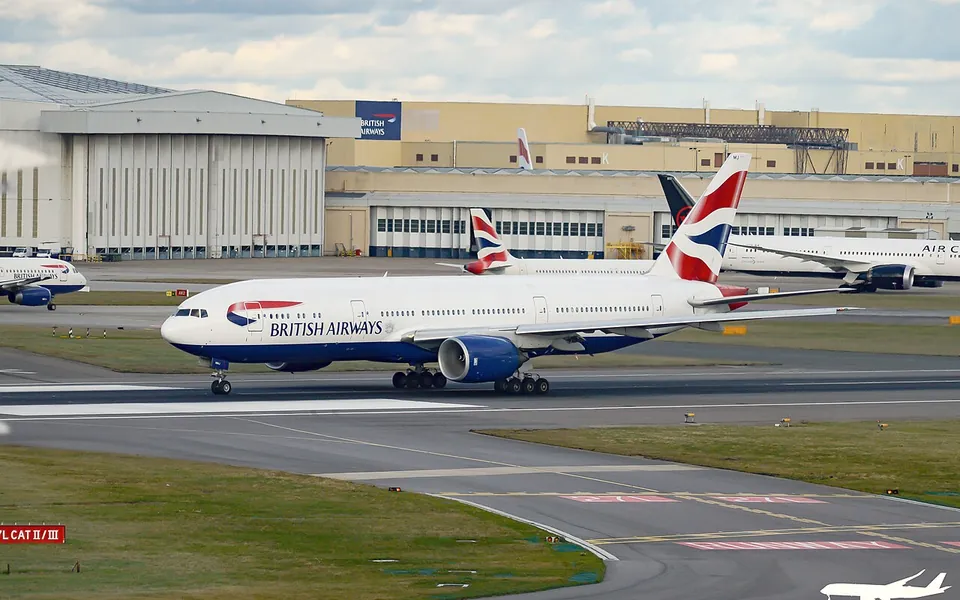
British Airways va comunicar el 6 de setembre del 2018 que investigava, amb caràcter urgent, el robatori de dades de clients de la seva pàgina web i de la seva aplicació mòbil. L’aerolínia, que forma part del grup IAG juntament amb Iberia, Vueling i Aer Lingus, va explicar que el robatori es va produir entre les 22:58 (hora britànica) del 21 d’agost i les 21:45 del 5 de setembre, i que va afectar unes 380.000 transaccions.
Què se sap
Segons la companyia, les dades compromeses són els noms, les adreces de correu electrònic, les adreces de facturació i les dades de les targetes de pagament dels clients que van fer reserves o canvis en aquest període. British Airways va precisar que no es van veure afectades les dades de viatge ni de passaport. Va dir també que el problema estava resolt, que havia avisat els afectats i que els recomanava contactar amb el seu banc o amb el seu emissor de targetes.
El conseller delegat, Alex Cruz, va demanar disculpes i va assegurar que la companyia compensarà els clients per qualsevol perjudici econòmic que hagin patit. El Centre Nacional de Ciberseguretat britànic, que forma part de GCHQ, va recomanar als clients recents de l’aerolínia que considerin canviar les contrasenyes dels seus comptes bancaris i vigilin els moviments sospitosos.
L’aerolínia va notificar l’incident a l’Oficina del Comissionat d’Informació del Regne Unit (ICO), l’autoritat britànica de protecció de dades. L’oficina de la comissionada, Elizabeth Denham, va dir que British Airways els havia informat i que estaven fent indagacions. El robatori es va produir quan el Reglament general de protecció de dades (RGPD) ja s’aplicava, des del 25 de maig del 2018.
Què exigeix el RGPD davant d’una bretxa
L’article 33 obliga el responsable del tractament a notificar una violació de la seguretat de les dades personals a l’autoritat de control sense dilació indeguda i, si és possible, com a màxim 72 hores després d’haver-ne tingut constància, tret que sigui improbable que suposi un risc per als drets i les llibertats de les persones.
Si la notificació es fa passades les 72 hores, cal explicar els motius del retard. L’avís ha de descriure la naturalesa de la violació, les categories i el nombre aproximat d’afectats i de registres, les possibles conseqüències i les mesures adoptades o proposades, i es pot donar per fases si no es disposa de tota la informació. Qualsevol violació ha de quedar documentada.
L’article 34 afegeix que, quan sigui probable que la violació comporti un alt risc per als drets i les llibertats de les persones, cal comunicar-la també als afectats, sense dilació indeguda i en un llenguatge clar i senzill. No cal si les dades estaven protegides, per exemple xifrades, si s’han pres mesures que eliminen l’alt risc o si suposa un esforç desproporcionat, en què s’opta per una comunicació pública. Si qui detecta la bretxa és un proveïdor que tracta les dades per compte de l’empresa, l’ha d’avisar sense dilació indeguda.
Les infraccions d’aquestes obligacions poden sancionar-se amb fins a 10 milions d’euros o el 2 % del volum de negoci anual mundial, l’import que sigui més gran; les dels principis bàsics del tractament, amb fins a 20 milions o el 4 %. Per fixar la sanció, l’autoritat valora, entre altres factors, la naturalesa i la gravetat de la infracció, les mesures preses per pal·liar els danys i la manera com se’n va tenir coneixement, en particular si el responsable la va notificar.
Què convé revisar
Una empresa pot comprovar per endavant si té un pla de resposta a incidents que digui qui decideix, qui avisa i com es documenta, si sap des de quan corre el termini i si els seus contractes amb proveïdors que tracten dades per compte seu els obliguen a avisar-la sense demora. A Espanya, l’autoritat competent és l’Agència Espanyola de Protecció de Dades. Si l’afecta, consulti amb el seu assessor com aplicar-ho.
El rellotge de les 72 hores comença quan l’empresa té constància de la violació; per això convé tenir el protocol preparat abans que passi.
Aquest article és informació general. No és assessorament jurídic, fiscal ni d’inversió, i no té en compte les circumstàncies particulars de ningú.