Colonial Pipeline, que subministra gairebé la meitat del combustible de la costa est dels EUA, va aturar la seva xarxa el 7 de maig de 2021 per un atac de ransomware. Què se sap a 10 de maig i què pot aprendre una empresa.
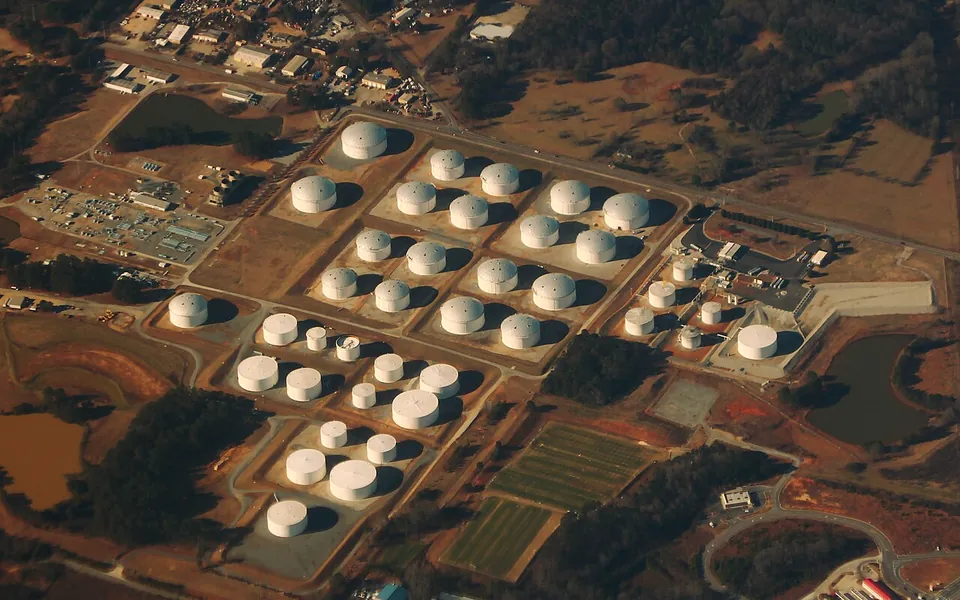
El divendres 7 de maig de 2021, Colonial Pipeline Company, amb seu a Alpharetta (Geòrgia), va saber que havia estat víctima d’un ciberatac, va determinar que implicava ransomware —un programa que bloqueja els fitxers d’una empresa i exigeix un rescat per tornar-los— i va aturar de manera preventiva tot el seu oleoducte.
Està considerat el més gran de combustibles dels Estats Units: més de 8.850 quilòmetres des de les refineries de la costa del golf de Mèxic, a Texas, fins a Nova Jersey, pels quals circulen gasolina, gasoil, querosè d’aviació i combustible de calefacció. Segons la mateixa companyia, subministra prop del 45 % del combustible que es consumeix a la costa est. El dilluns 10 de maig, la canonada feia tres dies que estava aturada.
Què se sap
Colonial va explicar el dissabte 8 que havia desconnectat alguns sistemes per contenir l’amenaça, cosa que va aturar temporalment totes les operacions de l’oleoducte i va afectar part dels seus sistemes informàtics. Va contractar una empresa externa de ciberseguretat i va avisar les forces de seguretat i diverses agències federals. Segons la informació publicada, el dany es va limitar a la xarxa informàtica de l’empresa i la canonada no va patir danys.
El diumenge 9 va informar que preparava un pla de represa: les línies principals continuaven aturades, tot i que algunes línies secundàries funcionaven. El dilluns 10 va parlar d’una represa per fases, amb l’objectiu de recuperar bona part de l’activitat a finals de la setmana, i va repetir que només restabliria el servei complet quan ho considerés segur.
Aquell mateix dilluns, l’FBI va confirmar que l’atac era obra de DarkSide, un grup actiu des de l’agost del 2020 que funciona com a «ransomware com a servei»: cedeix el seu programa a altres delinqüents a canvi d’una part del que cobren. Segons una persona propera a la investigació citada per l’agència AP, els atacants també haurien robat dades. Colonial no ha dit si va rebre una petició de rescat ni si ha negociat o pagat.
La resposta i l’efecte en el subministrament
El Departament d’Energia lidera la resposta federal. El diumenge 9, el Departament de Transport va declarar una emergència regional que flexibilitza les hores de conducció dels camioners que transporten combustible a 17 estats i a Washington D. C., per facilitar el repartiment per carretera, i el dilluns l’Agència de Logística de la Defensa va assenyalar que les seves existències bastaven per atendre els seus clients.
Els analistes consultats per la premsa nord-americana esperaven pocs canvis en els preus si el servei es recuperava en pocs dies. Si l’aturada durés entre una i tres setmanes, la consultora IHS Markit estimava que la gasolina podria encarir-se entre 15 i 20 cèntims de dòlar per galó durant una o dues setmanes següents.
Què convé revisar
El cas mostra que un atac als ordinadors d’una empresa pot aturar-ne l’activitat física encara que les màquines no estiguin danyades: la decisió de desconnectar va ser de la mateixa companyia, per evitar que el problema s’estengués. Per a qualsevol empresa, la pregunta útil és quins processos depenen de quins sistemes informàtics i què passaria si calgués apagar-los durant diversos dies.
Entre les pràctiques habituals, convé comprovar que hi ha còpies de seguretat desconnectades de la xarxa i que s’ha provat de restaurar-les; que la xarxa d’oficina està separada dels sistemes de producció; que els accessos remots fan servir doble factor d’autenticació; i que hi ha un pla escrit de resposta a incidents, amb un proveïdor de ciberseguretat al qual trucar, una persona que decideixi aturar i reprendre, i una posició definida davant d’una petició de rescat, que les autoritats solen desaconsellar pagar.
A Espanya, els operadors de serveis essencials de sectors estratègics, com l’energia, estan subjectes al Reial decret llei 12/2018, que els obliga a adoptar mesures de seguretat i a notificar els incidents que puguin afectar de manera significativa el seu servei a l’autoritat competent, a través del CSIRT de referència. La Comissió Europea va proposar el desembre del 2020 revisar la directiva europea (l’anomenada NIS2), amb més sectors i més exigències per a les empreses mitjanes i grans. Consulti amb el seu responsable de seguretat informàtica si la seva empresa hi entraria.
Un ciberatac ja no és un problema del departament d’informàtica: pot decidir si una empresa continua operant.
Aquest article és informació general. No és assessorament jurídic, fiscal ni d’inversió, i no té en compte les circumstàncies particulars de ningú.