Colonial Pipeline, que suministra casi la mitad del combustible de la costa este de EE. UU., detuvo su red el 7 de mayo de 2021 por un ataque de ransomware. Qué se sabe a 10 de mayo y qué puede aprender una empresa.
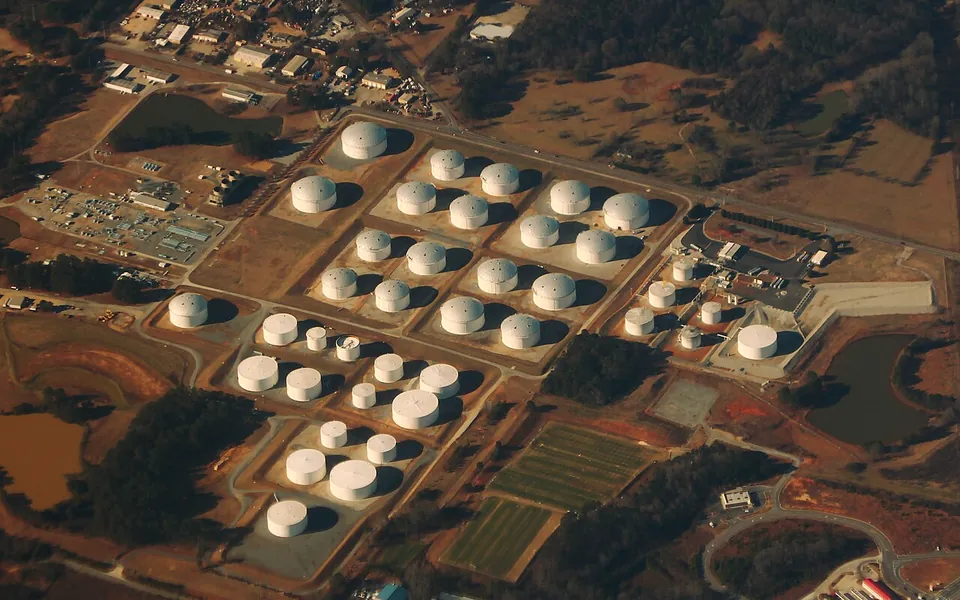
El viernes 7 de mayo de 2021, Colonial Pipeline Company, con sede en Alpharetta (Georgia), supo que había sido víctima de un ciberataque, determinó que implicaba ransomware —un programa que bloquea los ficheros de una empresa y exige un rescate para devolverlos— y detuvo de forma preventiva todo su oleoducto. Está considerado el mayor de combustibles de Estados Unidos: más de 8.850 kilómetros desde las refinerías de la costa del golfo de México, en Texas, hasta Nueva Jersey, por los que circulan gasolina, gasóleo, queroseno de aviación y combustible de calefacción. Según la propia compañía, suministra cerca del 45 % del combustible que se consume en la costa este. El lunes 10 de mayo, la tubería llevaba tres días parada.
Qué se sabe
Colonial explicó el sábado 8 que había desconectado algunos sistemas para contener la amenaza, lo que detuvo temporalmente todas las operaciones del oleoducto y afectó a parte de sus sistemas informáticos. Contrató a una empresa externa de ciberseguridad y avisó a las fuerzas de seguridad y a varias agencias federales. Según la información publicada, el daño se limitó a la red informática de la empresa y la tubería no sufrió daños. El domingo 9 informó de que preparaba un plan de reinicio: las líneas principales seguían paradas, aunque algunas líneas secundarias funcionaban. El lunes 10 habló de un reinicio por fases, con el objetivo de recuperar buena parte de la actividad a finales de la semana, y repitió que solo restablecería el servicio completo cuando lo considerase seguro.
Ese mismo lunes, el FBI confirmó que el ataque era obra de DarkSide, un grupo activo desde agosto de 2020 que funciona como «ransomware como servicio»: cede su programa a otros delincuentes a cambio de una parte de lo que cobran. Según una persona próxima a la investigación citada por la agencia AP, los atacantes también habrían robado datos. Colonial no ha dicho si recibió una petición de rescate ni si ha negociado o pagado.
La respuesta y el efecto en el suministro
El Departamento de Energía lidera la respuesta federal. El domingo 9, el Departamento de Transporte declaró una emergencia regional que flexibiliza las horas de conducción de los camioneros que transportan combustible en 17 estados y en Washington D. C., para facilitar el reparto por carretera, y el lunes la Agencia de Logística de la Defensa señaló que sus existencias bastaban para atender a sus clientes. Los analistas consultados por la prensa estadounidense esperaban pocos cambios en los precios si el servicio se recuperaba en unos días. Si la parada durase entre una y tres semanas, la consultora IHS Markit estimaba que la gasolina podría encarecerse entre 15 y 20 centavos de dólar por galón en las una o dos semanas siguientes.
Qué conviene revisar
El caso muestra que un ataque a los ordenadores de una empresa puede detener su actividad física aunque las máquinas no estén dañadas: la decisión de desconectar fue de la propia compañía, para evitar que el problema se extendiera. Para cualquier empresa, la pregunta útil es qué procesos dependen de qué sistemas informáticos y qué pasaría si hubiera que apagarlos durante varios días.
Entre las prácticas habituales, conviene comprobar que existen copias de seguridad desconectadas de la red y que se ha probado a restaurarlas; que la red de oficina está separada de los sistemas de producción; que los accesos remotos usan doble factor de autenticación; y que hay un plan escrito de respuesta a incidentes, con un proveedor de ciberseguridad al que llamar, una persona que decida parar y reanudar, y una posición definida ante una petición de rescate, que las autoridades suelen desaconsejar pagar.
En España, los operadores de servicios esenciales de sectores estratégicos, como la energía, están sujetos al Real Decreto-ley 12/2018, que les obliga a adoptar medidas de seguridad y a notificar los incidentes que puedan afectar de forma significativa a su servicio a la autoridad competente, a través del CSIRT de referencia. La Comisión Europea propuso en diciembre de 2020 revisar la directiva europea (la llamada NIS2), con más sectores y más exigencias para las empresas medianas y grandes. Consulte con su responsable de seguridad informática si su empresa entraría en su ámbito.
Un ciberataque ya no es un problema del departamento de informática: puede decidir si una empresa sigue operando.
Este artículo es información general. No es asesoramiento jurídico, fiscal ni de inversión, y no tiene en cuenta las circunstancias particulares de nadie.