El 20 d’octubre de 2025 una fallada a la regió d’Amazon Web Services de Virgínia del Nord va deixar sense servei durant hores aplicacions, bancs i botigues de tot el món. Què va passar i què ensenya.
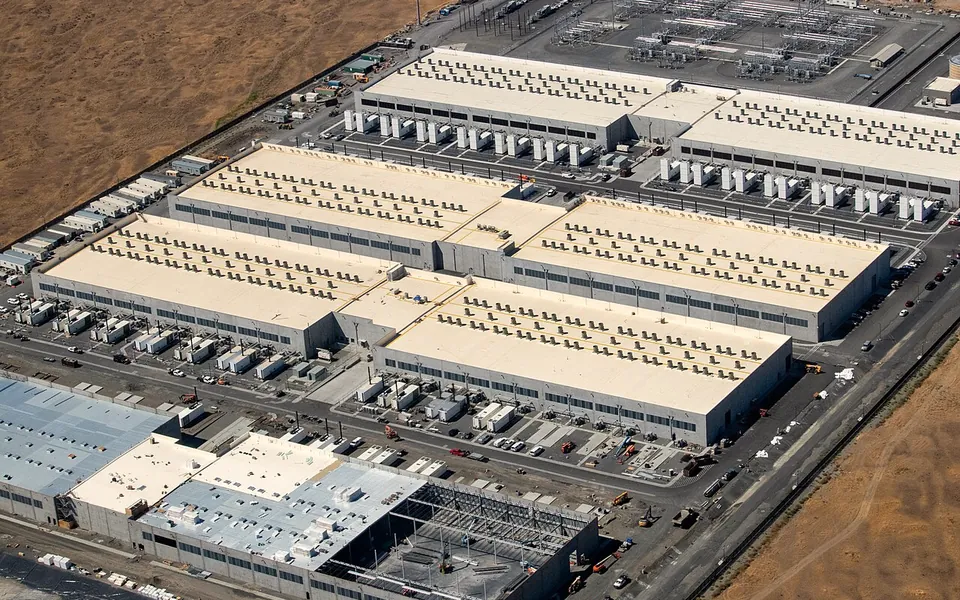
La matinada del 20 d’octubre de 2025, hora de la costa est dels Estats Units, la regió us-east-1 d’Amazon Web Services (AWS), situada a Virgínia del Nord, va començar a registrar errors en cadena. Durant bona part del dia, milers de serveis que funcionen sobre el núvol d’Amazon van quedar caiguts o van funcionar a mitges a tot el món, també a Europa, on la fallada va coincidir amb el matí laborable.
Què va passar
Segons va explicar la mateixa Amazon, l’origen va ser un problema de resolució de noms (DNS) que va impedir a les aplicacions trobar un dels seus serveis de bases de dades, DynamoDB, en aquella regió. Com que molts altres serveis d’AWS en depenen, l’error es va propagar. Amazon va resoldre el problema de fons en poques hores, però la recuperació completa, amb l’embús de tasques pendents, es va allargar fins a la nit.
Es van veure afectats serveis de missatgeria, xarxes socials, videojocs, plataformes de pagament, aerolínies, alguns bancs britànics i els serveis de la mateixa Amazon, com la seva botiga o els seus altaveus intel·ligents. Moltes empreses que no sabien que depenien d’aquella regió ho van descobrir aquell dia, a través d’algun proveïdor.
Per què importa
Tres empreses, Amazon, Microsoft i Google, concentren la major part del mercat mundial del núvol. La concentració té avantatges, com l’escala, la seguretat i el cost, però també crea punts únics de fallada: quan un d’ells cau, arrossega milers de clients alhora. Un any abans, el juliol del 2024, una actualització defectuosa de CrowdStrike havia bloquejat milions d’ordinadors amb Windows.
A Europa, el reglament DORA, que s’aplica a les entitats financeres des del gener del 2025, obliga precisament a gestionar el risc dels proveïdors tecnològics crítics, i la directiva NIS2 estén obligacions semblants a altres sectors.
Què convé revisar
Convé saber de quins proveïdors de núvol depèn l’empresa, directament o indirectament, i en quines regions; què passa si un cau durant hores, i si els serveis crítics poden funcionar des d’una altra regió o amb un pla alternatiu. També convé revisar què diuen els contractes sobre la disponibilitat garantida i les compensacions, que solen ser modestes.
Un pla de continuïtat que no s’ha provat mai és només un document. Consulti amb el seu responsable de tecnologia si el seu preveu la caiguda d’un gran proveïdor.
El núvol no és enlloc, però quan falla es nota pertot arreu.
Aquest article és informació general. No és assessorament jurídic, fiscal ni d’inversió, i no té en compte les circumstàncies particulars de ningú.